本記事は、AIが生成したドラフトをもとに、担当者が内容を確認し、修正したものです。
M&Aのご相談では、未公表の情報をお預かりします。その情報がAIに渡されるのか、その場合どこで処理されるのかは、お客様にとって当然の関心事です。パラダイムシフトでは、情報の機密度に応じてAIを使い分けています。特に、外部への漏洩が許されない未公表の機密情報は、ローカルLLM(以下、ローカルAIと呼称)で処理しています。入力した内容を社外に送らずに処理できるためです。本稿では、機密情報を取り扱うパラダイムシフトの情報の区分の方針と、ローカルAIの運用方針・実例をご紹介します。
この記事の要点
- 公開情報や通常の業務上の情報には、会社が契約した外部のAIサービスの利用を認めています
- 未公表の重要情報などは、外部のAIサービスに入力しないと定めています
- 未公表の重要情報などをAIで扱う場合は、社内のサーバーで動かすローカルAIに限ると定めています
- お客様との契約でAIの利用が制限されている情報は、ローカルAIでも処理の対象外としています
- ルールを文書だけにせず、契約、端末の制限、点検で支えています
1、ローカルAIは、社内のサーバーで動かすAI
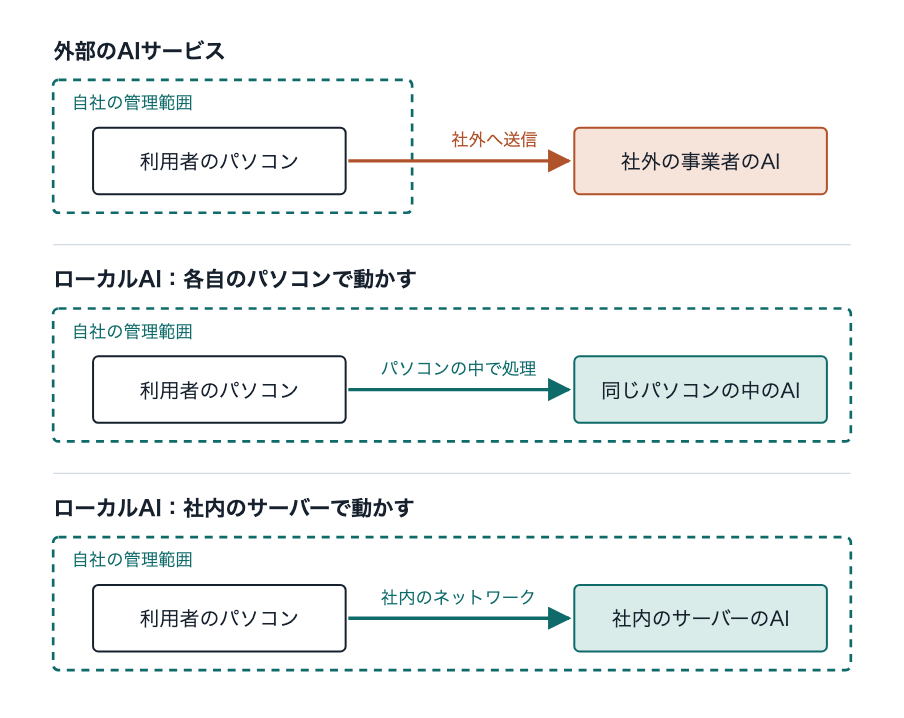
生成AIの多くはインターネット経由で利用する社外のサービスで、入力した内容は社外の事業者に送信されます。これに対してローカルAIは、入力した内容を社外に送らず自社の中で動かすAIです。各自のパソコンに入れて動かす方式と、社内のサーバーで動かして複数の人が社内のネットワーク経由で使う方式があります。
パラダイムシフトでは、外部のAIサービスとローカルAIを使い分けています。ローカルAIは、社内のサーバーで動かす方式にしています。各自のパソコンに入れる方式と違い、利用できる人の設定やAIの更新をサーバーでまとめて管理できるためです。施錠したラックに設置した自社のサーバーでAIを動かし、社員は業務用端末から社内のネットワークを通じて利用します。ローカルAIの性能は一般に外部のAIサービスの最上位には及ばず、設備と運用の費用は自社の負担になります。
総務省の令和8年版情報通信白書によると、何らかの業務で生成AIを利用している日本企業は86.4%にのぼります。外部のサービスを使うこと自体は問題ではありません。経営上の問題になるのは、どの情報がどのサービスに渡っているのかを会社が把握していない場合です。サイバーセキュリティクラウド社が2026年6月に行った調査では、業務で生成AIを使っている会社員360人のうち、利用しているAIを会社に「すべて申請・共有している」と答えた人は18.9%でした。会社が把握していない状態では、取引先から「御社では預けた情報をAIに入力していますか」と聞かれても答えられません。
個人情報には法令上の確認も要ります。個人情報保護委員会は2023年6月の注意喚起で、生成AIサービスに個人情報を入力する事業者に次の2点を十分に確認するよう求めています。
- 入力する個人情報が、利用目的の達成に必要な範囲内であること
- サービスの提供事業者が、入力された個人データを機械学習に利用しないこと
2点目が求められるのは、本人の同意なく入力した個人データが応答の出力以外の目的で取り扱われると、個人情報保護法に違反する可能性があるためです。
また、総務省と経済産業省の「AI事業者ガイドライン」は、AIを開発・提供する事業者に加えて業務で利用する事業者も対象にしています。
2、情報の機密度に応じて、使ってよいAIを決めている
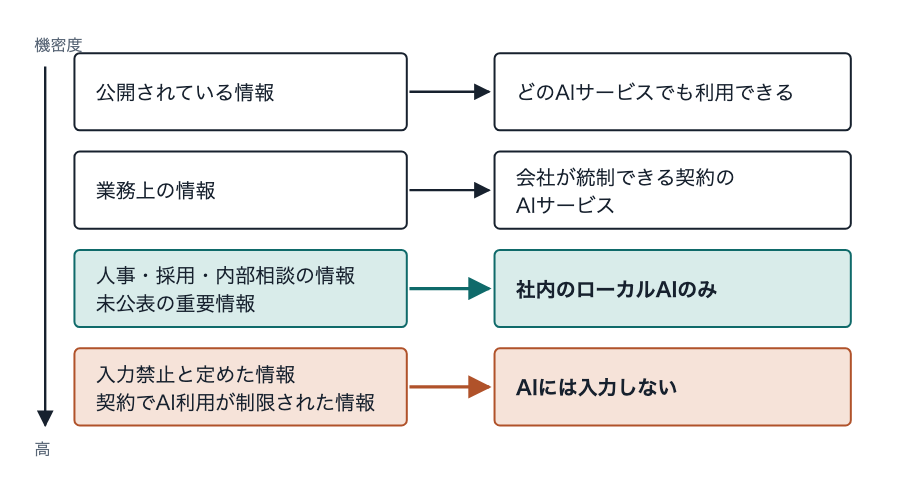
「預けた情報をAIに入力していますか」という問いに、パラダイムシフトは規程で答えられるようにしています。M&Aの助言を仕事にしており、未公表の重要情報を日常的に扱うためです。情報の取り扱いについては情報セキュリティ方針を定めて公開しています。AIの利用についても、入力する情報をレベル0からレベル5までに区分し、段階ごとの取り扱いを規程として定めています。主なものを抜粋すると次のとおりです。
| 情報の種類 | AIでの取り扱い |
|---|---|
| 公開されている情報 | AIサービスの種類を問わず利用できる |
| 業務上の情報 | 会社が管理者として統制できる契約のAIサービスに限り、業務上必要な範囲で入力できる。統制できない契約のサービスでは、原則として匿名化・要約したうえで利用する |
| 人事・採用・内部相談に関する情報、未公表の重要情報 | 社内で動かすローカルAIに限って利用する |
| 入力禁止と定めた情報、顧客との契約でAI利用が制限された情報 | AIの種類を問わず入力しない |
同じ機密度の情報でも、契約によって扱いを変える
上の表の区分では、情報の機密度だけでなく入力先の契約形態も見ています。業務で使えるのは会社が契約したAIサービスだけで、個人で契約したものの利用は認めていません。そのうえで、会社が契約したサービスの中でも、契約形態によって扱いを分けています。
会社が管理者として利用者や権限を統制できる契約では、誰が使えるかを会社が決められます。退職者のアカウントを止めることも、利用の記録を確認することもできます。そうでない契約ではそれができません。そこで、業務上の情報をそのまま入力できるのは会社が統制できる契約のサービスに限り、統制できない契約のサービスでは匿名化や要約を原則としています。業務利用を認めるAIサービスの条件も別に定めており、利用者と権限の管理、操作記録の取得、退職者のアカウント停止ができることなどを求めています。
個人情報保護委員会の注意喚起が求める「入力した情報がどう取り扱われるかの確認」を、契約の単位で確かめていることになります。
機微な情報はローカルAIに限り、ローカルAIが止まったときはAIを利用しない
人事・採用・内部相談に関する情報と未公表の重要情報は、ローカルAIに限って利用すると定めています。M&Aの助言では、未公表の情報が外に出れば取引そのものに影響します。この種類の情報は、契約条件を確認した外部のサービスであっても入力しない決まりです。
ローカルAIが使えないときの扱いも決めています。設備の停止などでローカルAIが動かない間は、これらの情報についてAIの利用そのものを止めると定めています。外部のサービスに回して済ませることは認めていません。
ローカルAIで処理すれば何でもよいわけではない
入力禁止と定めた情報や、顧客との契約でAI利用が制限された情報は、ローカルAIであっても対象外です。顧客がAIでの処理を認めていない情報は、社外に出るかどうかにかかわらずAIで処理しないと定めています。「社外に送ってよいか」と「AIで処理してよいか」は別々に判断しています。
ルールは破られうる前提で、仕組みでも支える
ルールを文書にしても、違反が一件も起きないとは言い切れません。先に挙げたサイバーセキュリティクラウド社の調査では、会社に禁止されても生成AIの利用を続ける意向の人が37.8%いました。そのため、ルール文書だけに頼らないようにしています。
業務で使うAIを会社が契約したサービスに限っているのは、誰がどのサービスを使えるかを会社の側で決められるからです。業務用の端末にも、許可していないソフトウェアを利用者が自由に入れられない制限をかけています。
禁止だけでなく、使える手段を用意することも対策にしています。外部に出せない情報を扱う必要があるとき、ローカルAIという正規の手段があればルールを破る理由が減ります。
3、活用例 ── 操作記録の点検は、外部に出さずローカルAIで行う
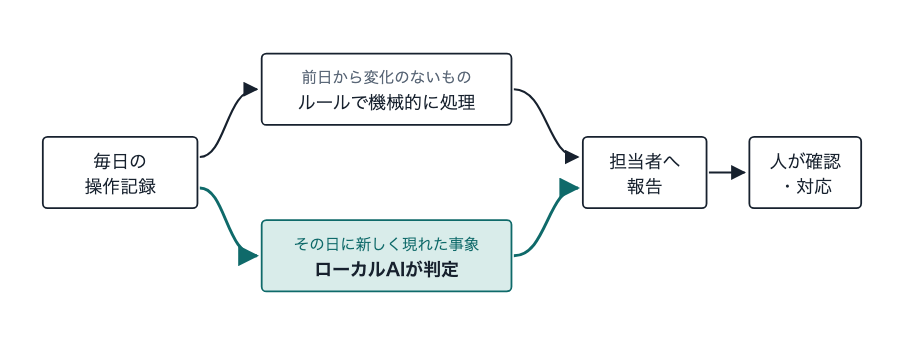
ローカルAIに任せている仕事はいくつかあり、ここではその一例として社内システムの操作記録の点検、つまり監査を紹介します。
操作記録には、誰がいつどこから何をしたかが残ります。外部のAIで点検すれば、誰がどのシステムにログインしてどんな操作をしたかという記録が、そのまま社外に渡ることになります。プライバシーの面でもセキュリティの面でも、社外に出したくない情報です。
一方で操作記録は毎日発生するため、人の目だけで追い続けるのは難しい量です。そこで、この点検をローカルAIが毎朝行い、結果を担当者に知らせています。
AIが判定するのは、新しく現れた事象だけ
点検のすべてをAIが行っているわけではありません。前日から状況が変わっていない事象の扱い、発生から何日たったかの計算、報告の文面の組み立ては、あらかじめ決めたルールで機械的に処理しています。AIが判定するのは、その日に新しく現れた事象だけです。
AIには記録にある値をそのまま渡します。「おそらく自動処理だろう」といった人の解釈は添えません。解釈を添えると、AIがそれを「問題なし」と判断する根拠に使うためです。
判定は「確認が必要」「様子を見る」「問題なし」の3つに分けます。「確認が必要」は担当者が本人に確かめるもの、「様子を見る」はいまは対応せず翌日以降の記録を見て判断するものです。迷う場合は「様子を見る」とし、「問題なし」にしてよいのは、過去に同じものがあり、かつ調査中でない場合だけとしています。
警告の出しすぎより、見逃しを重く見る
AIの誤りには、警告の出しすぎと見逃しの2種類があります。この点検では見逃しを重く見ています。出しすぎた警告は人が見て捨てることができますが、「問題なし」とされたものは誰の目にも入らなくなるためです。本番の業務に組み込む前に、同じ記録に対して同じ判定が返ること、確認が必要な事象を「問題なし」と判定しないことを確かめました。
AIが判定を返せなかった場合は、その事実を報告に載せます。判定されなかったものが、誰も気づかないうちに「異常なし」として扱われるのを防ぐためです。AIの出力は決めた形式に合うものだけを採用し、合わないものは捨てます。
確認が必要な事象は、対応が終わるまで毎日の報告に載り続けます。確認と対応は人が行います。
報告は次のような形です。実際の報告をもとに、内容を架空のものに置き換えています。
| 操作記録の点検 確認が必要 3件(うち新規 1件) ・短い間隔で2つの国から操作があった(利用者A) 本人未確認 ・保管しているパスワードが画面に表示された(利用者B) ・普段と違う端末から接続があった(利用者C) 様子を見る 8件(いまは対応不要) 未判定 1件(AIが判定を返せなかったため、翌日に判定し直す) … 点検の対象 24システム中 24システムを点検済み |
「未判定」の行があることで、AIが判定できなかった事象が残っていると分かります。「本人未確認」は、操作した本人への確認がまだ済んでいないことを示します。
4、まとめ ── 使うAIより先に、情報の扱いを決めている
AI活用の議論は、どのサービスを導入するかから始まりがちです。パラダイムシフトが先に決めたのは、情報をどう区分し、段階ごとにどのAIへの入力を認めるかでした。区分があるので、新しいサービスが出てきても「どの段階の情報まで扱えるか」から検討を始められます。
パラダイムシフトは、情報の機密度ごとに使用してよいAIを決め、外部に出せない情報は社内のサーバーで動かすローカルAIで扱うと定めています。ローカルAIは、その区分の中で、外部には出したくないがAIで処理する価値がある情報の受け皿になっています。この決まりが守られているかは、契約、端末の制限、点検を組み合わせて確かめるようにしています。
パラダイムシフトは、2011年の設立以来、IT領域に特化したM&Aアドバイザリーとして、1万社以上のテクノロジー企業と向き合ってきました。M&Aアドバイザリーに加え、金融機関向けのシステム開発・ITDD、ファンド運営までを自社で手がけ、「金融マンであり、コンサルタントであり、当事者である」という立場から、IT企業の資本戦略を支援しています。キャリアや事業に関するお悩みは、ぜひ一度ご相談ください。
参考資料
- 総務省「令和8年版 情報通信白書」生成AIの業務利用状況
https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r08/html/nd121130.html - 株式会社サイバーセキュリティクラウド「生成AI利用実態調査2026」(2026年6月23日公表)
https://digitalpr.jp/r/137450 - 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日)
https://www.ppc.go.jp/news/careful_information/230602_AI_utilize_alert/ - 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」(2026年3月31日)
https://www.soumu.go.jp/main_sosiki/kenkyu/ai_network/02ryutsu20_04000019.html

